Les autorités chargées de la cybersécurité dans l’Union européenne et dans d’autres pays appellent les administrateurs de sites web à mettre immédiatement à jour leurs installations PHP. Ceux qui ne peuvent pas procéder à la mise à jour sans délai doivent envisager de mettre temporairement hors ligne les systèmes concernés.
Des personnes malveillantes pourraient prendre le contrôle total d’un site web, dérober des bases de données sensibles et des données clients, ou encore détourner l’infrastructure compromise pour mener d’autres cyberattaques.
En Allemagne, les autorités ont émis un avertissement officiel en raison de cette vulnérabilité. Plusieurs administrations, universités et hôpitaux ont temporairement mis hors service leurs plateformes en ligne afin d’éviter tout risque d’attaque.
Au Luxembourg, une cellule d’évaluation des cyberrisques s’est réunie mercredi. Celle-ci a classé le risque comme élevé et a décidé de mettre en œuvre plusieurs mesures préventives afin de protéger les systèmes potentiellement concernés.
Selon Pascal Steichen, directeur du Luxembourg House of Cybersecurity, le problème est "relativement important". En effet, PHP est l’un des langages de programmation les plus utilisés pour créer des sites internet. On estime que jusqu’à 70 % des sites web l’utilisent. Au Luxembourg, cela concerne largement plus de 5.000 sites internet. Par mesure préventive, un grand nombre de sites ont donc été temporairement mis hors ligne jusqu’à l’installation de la mise à jour de sécurité.
Pour les utilisateurs, c’est d’ailleurs la seule conséquence visible. Dans le pire des cas, des cybercriminels auraient toutefois pu prendre le contrôle de sites entiers.
La mise à jour ne prend que quelques minutes, en fonction du site concerné. Toutefois, comme des centaines de milliers de sites sont potentiellement touchés, il pourrait encore s’écouler un certain temps avant que la menace ne soit totalement écartée, a ajouté l’expert Pascal Steichen.
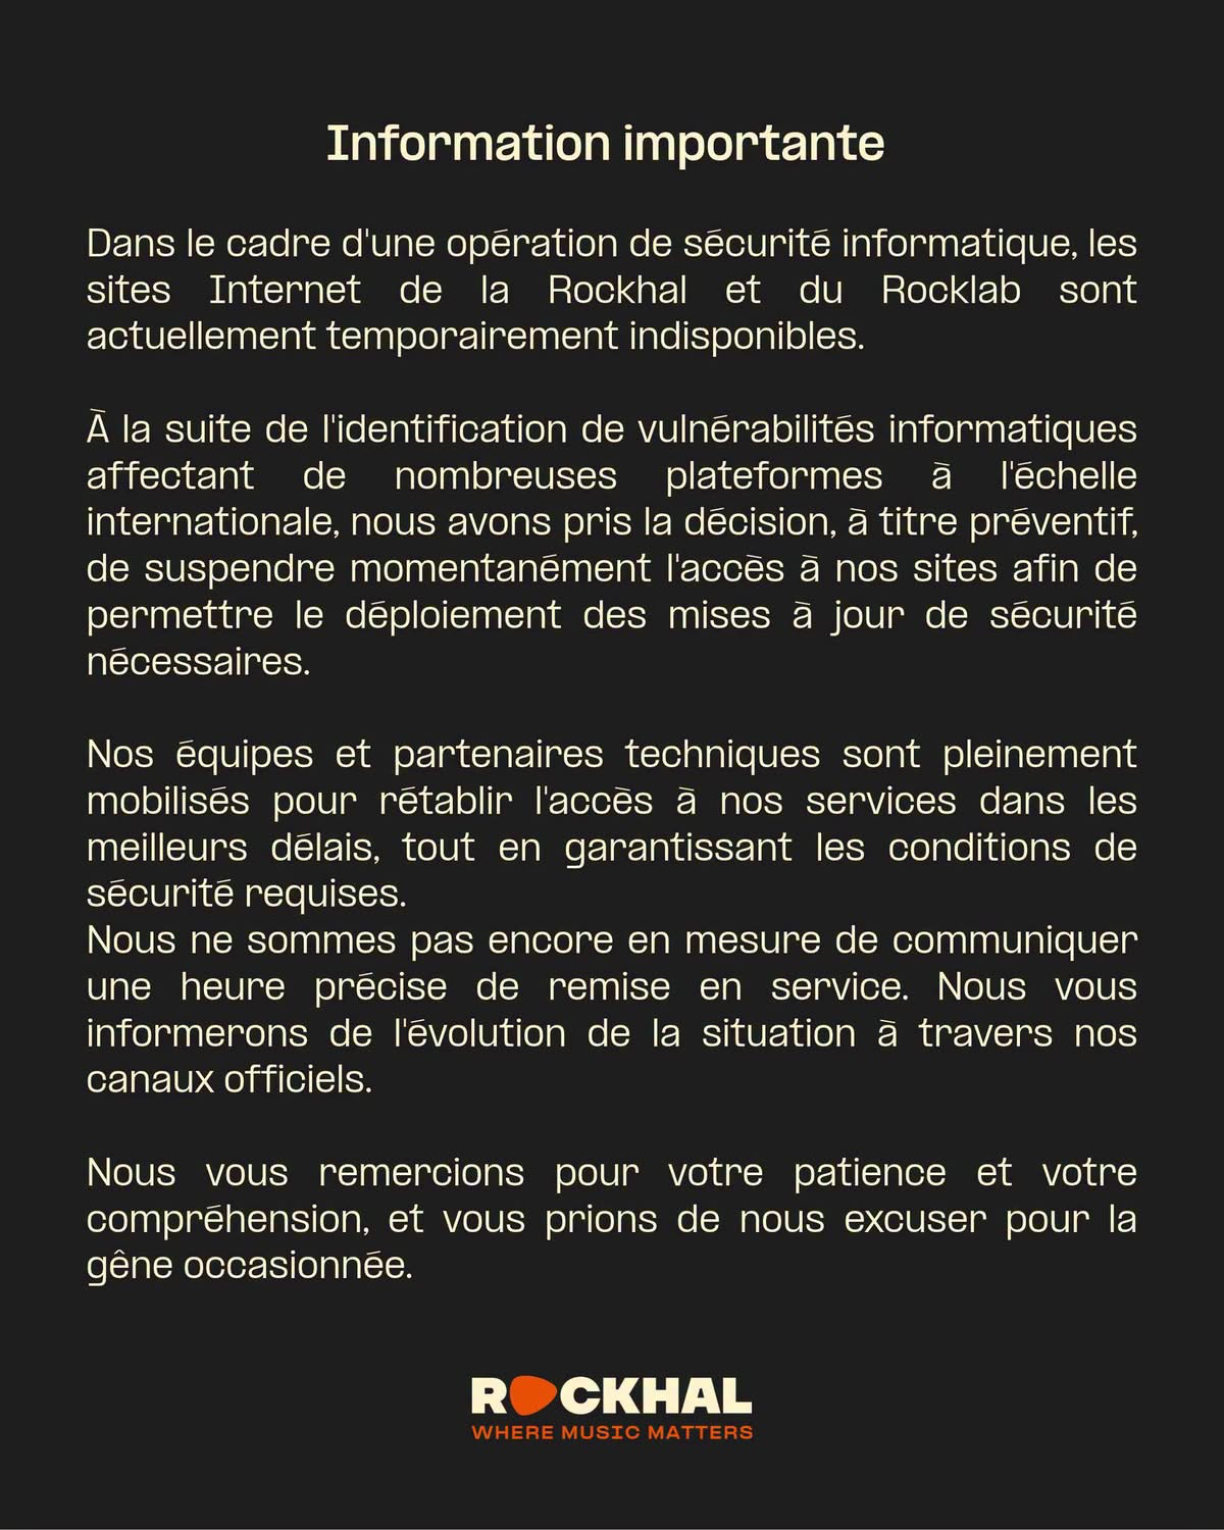
Il n’est pas encore établi s’il existe un lien direct, mais plusieurs sites internet luxembourgeois sont désormais inaccessibles, notamment ceux de la Chambre des députés, de la Ville de Luxembourg, de la Rockhal ou encore de la Commission de surveillance du secteur financier (CSSF).